Fremde Telefonnummer im Google-Konto: Huch, wurde ich gehackt?
Eine unbekannte Telefonnummer im Google-Konto, und ich dachte zuerst an meine Bitcoin. Was dahintersteckte und was du in dem Fall prüfen solltest.

Eine unbekannte Telefonnummer im Google-Konto muss kein Hack sein. Oft ist es die eigene: Android trägt die Nummern eines Geräts automatisch in alle Google-Konten ein, die darauf angemeldet sind. Bei mir war es die Nummer meiner Geschäfts-eSIM. Bis ich das herausfand, hatte ich Passwörter geändert, eine Spur nach Algerien verfolgt und vor allem an meine Bitcoin gedacht.
Was war passiert?
Samstagmorgen, noch vor dem ersten Kaffee, ein kleiner Schock. Ich wollte eigentlich nur meine Google-Konten durchsehen, weil ich eine Info in den Einstellungen suchte. Dabei fiel mir eine Mobilnummer auf, die ich nicht auf Anhieb zuordnen konnte: 078 XXX XX 91.
Die Nummer war bei mehreren meiner Konten unter den persönlichen Daten hinterlegt. Mindestens drei Einträge in verschiedenen Google-Konten habe ich daraufhin sofort gelöscht. Meine erste Frage an Google und ChatGPT lag auf der Hand: Wem gehört diese Nummer? Parallel dazu begann ich, meine Konten abzusichern.
Warum ich zuerst abgesichert und erst dann gerätselt habe
💡 Dein E-Mail-Konto ist der Generalschlüssel zu deinem digitalen Leben
Wer in dein Postfach kommt, kann bei vielen anderen Diensten auf «Passwort vergessen» klicken und den Link zum Zurücksetzen gleich selber öffnen.
Ich habe die Nummer aus den entsprechenden Google Konten entfernt, alle Passwörter geändert und die Zwei-Faktor-Authentifizierung (2FA) sowie meine Passkeys kontrolliert. Warum diese Eile? Über mein Google-Konto laufen E-Mails, Dokumente und Anmeldeprozesse. Könnte jemand die Kontowiederherstellung manipulieren, wären unter Umständen auch meine Zugänge zu Krypto-Exchanges gefährdet.
Eine fremde Nummer im Konto bedeutet noch keinen Zugriff aufs Postfach, das war mir klar. Bei Krypto wollte ich es trotzdem nicht darauf ankommen lassen. Anders als beim E-Banking lässt sich eine unbefugte Transaktion nicht durch einen Anruf beim Support rückgängig machen. Weg ist weg.
Wie landete ich bei Immobilieninseraten in Algerien?
Die Google-Suche nach der Nummer führte mich zu Facebook-Gruppen für Immobilien in Jijel, Algerien. Ein Profil bot dort Wohnungen an, und in jedem Inserat stand exakt diese Ziffernfolge. Ui.
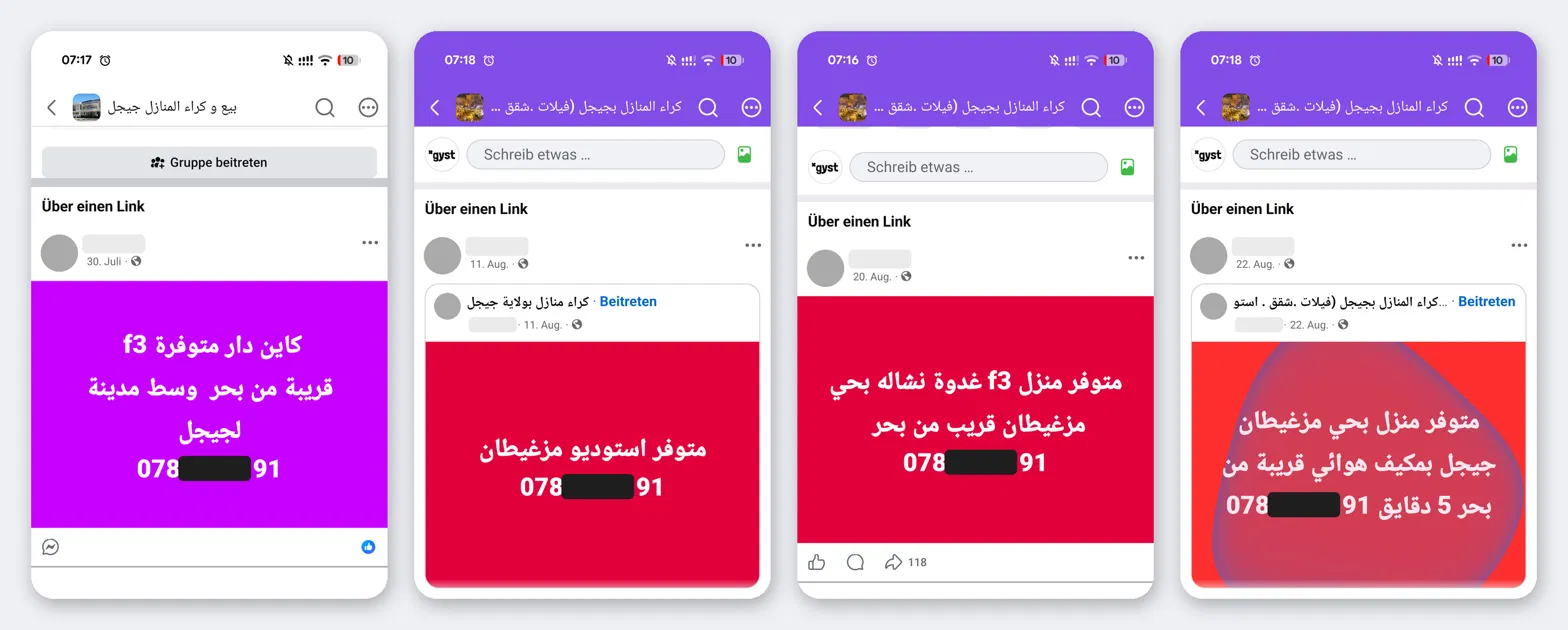
Ich bat ChatGPT, mir die arabischen Inserate zu übersetzen. Die KI übersetzte und auf die Frage nach dem Kontext lieferte sie prompt eine Hypothese: Jemand aus Algerien habe sich Zugriff auf meine Konten verschafft, die eigene Nummer für die Wiederherstellung hinterlegt und sei dann so unvorsichtig gewesen, dieselbe Nummer für Facebook-Inserate zu nutzen. Hmm.
Ich nahm die Spur ernst, suchte in der Admin-Konsole von Google Workspace nach verdächtigen Ereignissen und fand: nichts. Was ich zu diesem Zeitpunkt genau wie ChatGPT übersehen hatte: Eine Telefonnummer ohne Landesvorwahl ist nicht eindeutig.
Wem gehörte die Nummer wirklich?
Die Ziffernfolge sieht als Schweizer Mobilnummer völlig normal aus. International geschrieben beginnt sie mit +41 78. Dieselbe lokale Ziffernfolge kann in Algerien zu einem völlig anderen Anschluss gehören.
Eine weitere Google-Suche nach «fremde Nummer im Google Account» führte mich in ein Forum, in dem sich andere zum selben Thema austauschten. Dort stand der entscheidende Hinweis: auch die Nummer einer eSIM prüfen, falls man irgendwo eine nutzt. Auf meinem Handy laufen zwei Schweizer Anschlüsse, eine physische SIM (privat) und eine eSIM (Geschäft). Ein kurzer Blick in die Netzwerkeinstellungen löste das Rätsel: Meine Geschäfts-eSIM hat exakt diese Nummer. Die vermeintliche Hacker-Nummer gehörte also mir selbst. Puh.
Für einen Zusammenhang zwischen den algerischen Inseraten und meinen Konten gibt es keinen Beleg. Die Person dahinter hat schlicht eine Nummer mit denselben Ziffern und ich hab heute gelernt dass die internationale Vorwahl für Algerien +213 lautet.
Warum trägt Android eine Nummer ungefragt in mehrere Google-Konten ein?
Google bestätigt auf Android-Geräten standardmässig die Telefonnummern des Geräts und fügt sie allen Google-Konten hinzu, die auf dem Smartphone angemeldet sind. So steht es in der Android-Hilfe von Google. Das gilt auch für Konten und Nummern, die später dazukommen, und soll unter anderem bei Anmeldeproblemen helfen. Gut gemeint, aber für jemanden mit Krypto-Zugängen ein garantierter Adrenalinkick am frühen Morgen. Und das erklärt plausibel, weshalb meine eSIM-Nummer in mehreren Konten stand.
Was hat das mit deinen Bitcoin zu tun?
Mehr, als du denkst. Wer dein Postfach übernimmt, kann bei vielen Krypto-Diensten auf «Passwort vergessen» klicken. Wie heikel das wird, hängt davon ab, wo deine Coins liegen und wer den Schlüssel dazu hat.
Der Schlüssel ist eine Art Passwort, mit dem sich Coins verschieben lassen. Es gibt drei Arten der Aufbewahrung.
1. Die Exchange (Handelsplattform)
Wenn du Krypto über eine Plattform kaufst und dort liegen lässt, nutzt du eine Exchange (Kryptobörse) oder einen Broker.
Konkrete Beispiele
Bekannte internationale Plattformen sind Binance, Kraken, Coinbase oder Bitpanda. In der Schweiz nutzen viele auch die Krypto-Angebote von Swissquote oder PostFinance.
So funktioniert es
Die Plattform hat die eigentlichen Schlüssel (Private Keys). Du hast ein Login mit E-Mail-Adresse und Passwort, ähnlich wie beim E-Banking. Bei Banken wie Swissquote oder PostFinance läuft der Zugang über das E-Banking der Bank.
Das Sicherheitsrisiko
Hier ist ein übernommenes Postfach am gefährlichsten.
- Wer deine Mails lesen kann, kann auf der Plattform das Passwort zurücksetzen und sich einloggen.
- Ob er deine Coins dann wirklich abziehen kann, hängt davon ab, ob du 2FA aktiviert hast und ob die Plattform Wartefristen für Auszahlungen an neue Adressen kennt.
- Dazu kommt ein Risiko, das du nicht in der Hand hast: Die Plattform selbst kann gehackt werden, wie 2026 gleich mehrfach geschehen.
🐱 Kryptokat-Tipp: Lass grössere Beträge nicht dauerhaft auf einer Exchange liegen. Not your keys, not your coins.
2. Die Hot Wallet (App auf dem Handy oder Laptop)
Eine Hot Wallet ist eine App, die du auf dein Smartphone oder deinen Laptop lädst. «Hot» bedeutet, dass das Gerät mit dem Internet verbunden ist.
Konkrete Beispiele
Verbreitete Apps sind BlueWallet, Aqua Wallet oder Trust Wallet. Wer viel im Ethereum-Ökosystem unterwegs ist, nutzt meistens MetaMask. Auch die App von Relai, einem Schweizer Anbieter für den Bitcoin-Kauf, enthält eine Hot Wallet.
So funktioniert es
Du hältst den Schlüssel selbst. Beim Einrichten erzeugt die App deine Wiederherstellungswörter (Seed Phrase). Diese 12 oder 24 Wörter sind der Generalschlüssel zu deinen Coins.
Das Sicherheitsrisiko
Ein übernommenes Postfach allein bringt Angreifern hier nichts, solange deine Wiederherstellungswörter nirgends digital liegen.
- Liegen die Wörter als Foto, in den Notizen, als E-Mail-Entwurf oder im Cloud-Speicher (iCloud, Google Drive), sieht es anders aus: Wer dein Google-Konto übernimmt, findet sie, tippt sie in seine eigene App und hat vollen Zugriff auf dein Geld.
- Dasselbe gilt, wenn deine Wallet-App eine Sicherung in der Cloud ablegt.
- Die übrigen Risiken hängen am Gerät und an der App selbst, etwa Schadsoftware oder eine manipulierte Version der App.
Auch bekannte Namen sind davor nicht gefeit: Bei Trust Wallet wurde Ende 2025 die Browser-Erweiterung manipuliert, und bei Aqua standen im September 2026 nach einem Angriff auf das Liquid-Netzwerk die Liquid-Funktionen vorübergehend still.
🐱 Kryptokat-Tipp: Schreib deine Seed Phrase auf Papier oder stanze sie in Metall. Kein Foto, keine Notiz-App, kein Cloud-Speicher.
3. Die Hardware Wallet (Cold Wallet)
Eine Hardware Wallet, oft auch Cold Wallet genannt, bietet den stärksten Schutz gegen Angriffe aus der Ferne. Es ist ein kleines Gerät, das oft aussieht wie ein dicker USB-Stick.
Konkrete Beispiele
Mein persönlicher Favorit ist die BitBox02 des Schweizer Herstellers Shift Crypto aus dem Kanton Zürich. Weltweit stark verbreitet sind die Geräte von Ledger (Frankreich) und Trezor (Tschechien). Für Bitcoin-Puristen gibt es Modelle wie die Coldcard.
So funktioniert es
Das Gerät erzeugt deine Schlüssel offline und gibt sie nicht an den Computer oder ans Internet weiter. Jede einzelne Zahlung musst du am kleinen Display des Geräts per Knopfdruck bestätigen.
Das Sicherheitsrisiko
Ein übernommenes Postfach oder sogar ein Virus auf deinem Laptop reichen nicht aus, um an deine Coins zu kommen. Einen Knopf an deinem Gerät kann niemand aus der Ferne drücken. Drei Risiken bleiben trotzdem:
- Die Seed Phrase. Wer sie kennt, braucht das Gerät gar nicht.
- Die Bestätigung. Wer am Gerät eine Zahlung freigibt, ohne das Display zu lesen, kann ebenfalls Geld verlieren.
- Das Gerät selbst. 2026 wurden Coldcard-Wallets wegen eines Firmwarefehlers leergeräumt, und über einen Zwischenhändler in Südostasien kamen manipulierte Geräte von Ledger und Trezor in Umlauf.
🐱 Kryptokat-Tipp: Kauf das Gerät direkt beim Hersteller und nie gebraucht auf Tutti oder Ricardo. Lies vor jeder Bestätigung, was auf dem Display steht, und spiel die Updates des Herstellers ein.
Was zeigen die Hacks und Scams von 2026?
«Krypto gehackt» klingt immer ähnlich. Die Vorfälle von 2026 lassen sich aber klar in drei Gruppen sortieren, und jede trifft eine andere Art der Aufbewahrung.
Angriffe auf Plattformen
- 24.09.2026, Bitget: Rund USD 387,5 Mio. flossen aus Hot Wallets ab. Die Exchange deckt den Schaden nach eigenen Angaben aus ihrem Schutzfonds.
- 29.10.2026, Binance: Rund USD 6,3 Mrd., der bisher grösste Krypto-Diebstahl. Binance hat die betroffenen Guthaben nach eigenen Angaben ersetzt. Die Einordnung steht in meinem Artikel Binance gehackt: Was der Milliardenhack für dich bedeutet.
- 30.10.2026, Floin (Vaduz): Die Plattform ging nach einem Angriff offline. Am 03.11. bestätigte Floin den Abfluss von Personendaten. Laut einem Medienbericht räumte das Unternehmen am 07.11. auf seiner Statusseite ein, dass auch ein Teil der Kundenvermögen abgezogen wurde. Eine Summe ist nicht bekannt.
Schwachstellen bei Wallets und Netzwerken
- 30.07.2026, Coldcard: Ein jahrealter Firmwarefehler machte Seeds berechenbar. TRM Labs zählte Anfang August rund 1'816 BTC aus über 5'200 Adressen, damals rund USD 116 Mio.
- 06.09.2026, Liquid-Netzwerk: Durch einen Softwarefehler entstanden rund 4'000 ungedeckte L-BTC, rund USD 320 Mio. flossen ab. 3'400 BTC kamen am Tag darauf zurück, die volle Deckung ist laut Blockstream und der Liquid Federation inzwischen wiederhergestellt.
- 09.10.2026, Ledger: In einem Gerät des Resellers CryptoBilis steckte ein nicht autorisiertes Hardware-Implantat. Externe Schätzungen nennen USD 86 bis 93 Mio. Schaden, Ledger selbst bestätigt keine Summe.
- 12.11.2026, Trezor: Drei manipulierte Geräte vom selben Reseller. Verluste sind bisher keine gemeldet.
Datenlecks: Daten weg, Coins unangetastet
- 05.01.2026, Ledger: Bestelldaten über den Zahlungsdienstleister Global-e.
- 13.04.2026, Kraken: Supportdaten von rund 2'000 Konten, eingesehen durch Mitarbeitende im Support.
- 13.08.2026, Trezor: Namen, Adressen und Telefonnummern von 13'689 Kundinnen und Kunden über einen Versandpartner.
- 16.08.2026, SafePal: Bestelldaten von 39'798 Personen.
- 21.08.2026, Pocket Bitcoin: Eine Support-Datenbank wurde kopiert. Laut dem Abschlussbericht vom 03.09. sind 5'411 Personen mit heikleren Daten betroffen, darunter Namen, Adressen, Banküberweisungen und teils Ausweiskopien.
- 14.09.2026, Swiss Bitcoin Pay: Der Neuenburger Zahlungsdienstleister schaltete seine Server ab. Möglicherweise betroffen sind E-Mail-Adressen, Bitcoin-Adressen, IBAN und Transaktionsverläufe.
Was Betrüger daraus machen
Die dritte Gruppe wirkt harmlos und ist es am wenigsten. Wer Namen, Adressen und Kaufdaten hat, kann sehr glaubwürdig anklopfen. Das Bundesamt für Cybersicherheit (BACS) hält im Bericht zum ersten Halbjahr 2026 fest, dass Datenlecks Cyberkriminellen zunehmend als Kontaktweg zu ihren Opfern dienen. Im selben Halbjahr gingen dort 27'128 freiwillige Meldungen ein.
Drei Maschen laufen gerade:
- Briefe mit QR-Code. Das BACS meldete im August in seinem Wochenrückblick Briefe, die zu einem dringenden Update der Krypto-Wallet auffordern. Der QR-Code führt auf eine Phishing-Seite, die nach den Wiederherstellungswörtern fragt. In Italien erhalten SafePal-Kunden inzwischen solche Briefe auf Basis der gestohlenen Bestelldaten.
- Mails zum Binance-Hack. Seit dem 01.11.2026 kursieren laut Bitdefender Phishing-Mails, die den Hack als Vorwand nutzen: angebliche Entschädigungen oder eine dringende «Wallet-Verifizierung», teils im Namen von Trust Wallet.
- Falscher Support. Binance warnte Anfang November vor Personen, die sich als Mitarbeitende ausgeben und eine bevorzugte Bearbeitung oder Entschädigung anbieten.
Die Regel dahinter ist immer dieselbe: Kein Anbieter fragt je nach deinen Wiederherstellungswörtern. Woran du solche Kontaktversuche sonst erkennst, steht in meinem Artikel Krypto-Betrug erkennen.
Was hat die KI also falsch gemacht?
ChatGPT erkannte richtig, dass die Ziffernfolge in algerischen Inseraten auftauchte. Daraus baute die KI aber sofort eine unbewiesene, dramatische Hacker-Geschichte und brachte nebenbei eine unbeteiligte Person in Verdacht. Die fehlende Landesvorwahl hätte sie hinterfragen müssen. Ich auch.
Echte Fundstellen im Netz machen eine Schlussfolgerung noch lange nicht richtig. Technik nimmt uns das Mitdenken nicht ab, weder bei ChatGPT noch bei der Blockchain.
Der Kryptokat-Notfallplan: Unbekannte Nummer im Google-Konto
Falls dir dasselbe passiert, gehst du in dieser Reihenfolge vor:
- Landesvorwahl prüfen. Ist es wirklich eine fremde Nummer, oder nur dieselbe Ziffernfolge in einem anderen Land?
- Eigene SIM prüfen. Hast du eine eSIM oder Zweitnummer, an die du nicht gedacht hast?
- Android-Einstellung prüfen. Die automatische Bestätigung der Telefonnummer erklärt, weshalb dieselbe Nummer in mehreren Konten steht.
- Absichern. Bleibt die Nummer fremd: Passwort ändern, 2FA und Passkeys prüfen, unbekannte Geräte und Sitzungen abmelden. Im Zweifel ziehst du diesen Schritt vor, er schadet nie.
- Krypto-Check. Welche Exchanges hängen an dieser E-Mail-Adresse? Kontrolliere dort Passwort, 2FA und Auszahlungsadressen.
- Backups prüfen. Liegen irgendwo Fotos oder digitale Notizen deiner Seed Phrase? Löschen allein genügt nicht, wenn jemand Zugriff auf dein Konto hatte. Dann gilt die Seed Phrase als bekannt: neue Wallet mit neuen Wörtern einrichten und die Coins dorthin verschieben.
- Melden. Bei einem echten Verdacht auf Kontoübernahme oder Betrug meldest du den Fall dem BACS und erstattest Anzeige bei deiner Kantonspolizei. Aktuelle Warnungen veröffentlicht die Kantonspolizei Zürich auf cybercrimepolice.ch.
Fazit: Die Lösung kam aus der Community
Die Angst um Krypto-Zugänge sitzt tief, weil Transaktionen endgültig sind. Das wissen Betrüger, und das weiss an einem Samstagmorgen auch die eigene Fantasie.
Die KI hat mir beim Suchen und Übersetzen geholfen und mich dabei auf eine falsche Fährte geführt. Den entscheidenden Hinweis gaben Menschen in einem Forum, die dasselbe erlebt hatten. Genau so funktioniert auch Lernen bei Bitcoin und Krypto: im Austausch mit anderen, die ihre Erfahrungen und auch ihre Fehlalarme teilen.
Wenn du verstehen willst, wie Bitcoin funktioniert und wie du deine Schlüssel sicher verwahrst, dann komm an einen Event von Satoshis Daughters oder im House of Satoshi in Zürich vorbei. Wir schauen gemeinsam an, wo deine Schlüssel liegen und wo es Lücken gibt.
Für Krypto ohne Kater: frag einfach Kat. Und wenn die KI eine verdächtig gute Geschichte erzählt, frag zuerst nach der Landesvorwahl.
Glossar
- eSIM: Eine fest im Gerät verbaute SIM, auf die das Profil eines Mobilfunkanbieters geladen wird. Mit physischer SIM und eSIM lassen sich auf einem Smartphone zwei Nummern parallel nutzen.
- Seed Phrase (Wiederherstellungswörter): 12 oder 24 Wörter, aus denen sich die Schlüssel einer Wallet wiederherstellen lassen. Wer sie kennt, kann über die Coins verfügen.
- 2FA (Zwei-Faktor-Authentifizierung): Anmeldung in zwei Schritten, zum Beispiel Passwort plus Code aus einer App oder Passkey.
- Reseller: Zwischenhändler, der Geräte eines Herstellers weiterverkauft. Jede zusätzliche Station in der Lieferkette ist eine Stelle, an der ein Gerät manipuliert werden kann.
Quellen und weiterführende Links
Google und Android
- Google Android-Hilfe: Die Bestätigung der Telefonnummer auf Ihrem Gerät verwalten, abgerufen am 14.11.2026
Schweizer Behörden
Angriffe auf Plattformen
- Bitget: offizielle Übersicht zum Vorfall, Vorfall vom 24.09.2026
- news.bitcoin.com zu Floin, 11.11.2026
Schwachstellen bei Wallets und Netzwerken
- The Block zum Trust-Wallet-Vorfall, 27.12.2025
- TRM Labs zum Coldcard-Exploit, 05.08.2026
- Blockstream: Liquid Network Security Incident Assessment, Vorfall vom 06.09.2026
- CoinDesk zu Ledger und CryptoBilis, 12.10.2026
- BleepingComputer zu den Trezor-Implantaten, 13.11.2026
Datenlecks
- CoinDesk zu Ledger und Global-e, 05.01.2026
- BleepingComputer zu Kraken, 14.04.2026
- Bitcoin Magazine zum Trezor-Datenleck, 13.08.2026
- CoinDesk zum SafePal-Datenleck, 16.08.2026
- Pocket Bitcoin: Aktuelles zum Sicherheitsvorfall, aktualisiert am 03.09.2026
- Bitcoin News Schweiz zu Swiss Bitcoin Pay, 16.09.2026
Aktuelle Betrugsmaschen
- The Crypto Times: Binance warnt vor falschem Support, 02.11.2026
- Bitdefender zu Phishing nach dem Binance-Hack, 03.11.2026
- Crypto Briefing zu Phishing-Briefen an SafePal-Kunden, November 2026
Persönlicher Erfahrungsbericht. Die genannten Wallets und Plattformen sind Beispiele und keine Kaufempfehlung. Stand der Vorfälle: 14.11.2026. So und jetzt nochmals Kaffee.
Bleib kritisch. Bleib neugierig. Und im Zweifelsfall: Frag einfach Kat.